728x90
이번에도 csrf 공격을 진행한다
문제 코드
#!/usr/bin/python3
from flask import Flask, request, render_template, make_response, redirect, url_for
from selenium import webdriver
from selenium.webdriver.chrome.service import Service
import urllib
import os

app = Flask(__name__)
app.secret_key = os.urandom(32)

try:
    FLAG = open("./flag.txt", "r").read()
except:
    FLAG = "[**FLAG**]"

users = {
    'guest': 'guest',
    'admin': FLAG
}

session_storage = {}

def read_url(url, cookie={"name": "name", "value": "value"}):
    cookie.update({"domain": "127.0.0.1"})
    try:
        service = Service(executable_path="/chromedriver")
        options = webdriver.ChromeOptions()
        for _ in [
            "headless",
            "window-size=1920x1080",
            "disable-gpu",
            "no-sandbox",
            "disable-dev-shm-usage",
        ]:
            options.add_argument(_)
        driver = webdriver.Chrome(service=service, options=options)
        driver.implicitly_wait(3)
        driver.set_page_load_timeout(3)
        driver.get("http://127.0.0.1:8000/")
        driver.add_cookie(cookie)
        driver.get(url)
    except Exception as e:
        driver.quit()
        print(str(e))
        # return str(e)
        return False
    driver.quit()
    return True


def check_csrf(param, cookie={"name": "name", "value": "value"}):
    url = f"http://127.0.0.1:8000/vuln?param={urllib.parse.quote(param)}"
    return read_url(url, cookie)


@app.route("/")
def index():
    session_id = request.cookies.get('sessionid', None)
    try:
        username = session_storage[session_id]
    except KeyError:
        return render_template('index.html', text='please login')

    return render_template('index.html', text=f'Hello {username}, {"flag is " + FLAG if username == "admin" else "you are not an admin"}')


@app.route("/vuln")
def vuln():
    param = request.args.get("param", "").lower()
    xss_filter = ["frame", "script", "on"]
    for _ in xss_filter:
        param = param.replace(_, "*")
    return param


@app.route("/flag", methods=["GET", "POST"])
def flag():
    if request.method == "GET":
        return render_template("flag.html")
    elif request.method == "POST":
        param = request.form.get("param", "")
        session_id = os.urandom(16).hex()
        session_storage[session_id] = 'admin'
        if not check_csrf(param, {"name":"sessionid", "value": session_id}):
            return '<script>alert("wrong??");history.go(-1);</script>'

        return '<script>alert("good");history.go(-1);</script>'


@app.route('/login', methods=['GET', 'POST'])
def login():
    if request.method == 'GET':
        return render_template('login.html')
    elif request.method == 'POST':
        username = request.form.get('username')
        password = request.form.get('password')
        try:
            pw = users[username]
        except:
            return '<script>alert("not found user");history.go(-1);</script>'
        if pw == password:
            resp = make_response(redirect(url_for('index')) )
            session_id = os.urandom(8).hex()
            session_storage[session_id] = username
            resp.set_cookie('sessionid', session_id)
            return resp
        return '<script>alert("wrong password");history.go(-1);</script>'


@app.route("/change_password")
def change_password():
    pw = request.args.get("pw", "")
    session_id = request.cookies.get('sessionid', None)
    try:
        username = session_storage[session_id]
    except KeyError:
        return render_template('index.html', text='please login')

    users[username] = pw
    return 'Done'

app.run(host="0.0.0.0", port=8000)
이번 flag 는 admin의 비밀번호로 되어있다
/ 루트에서 admin으로 접속했을 시 flag를 출력하는 것을 알 수 있다
/change_password 루트를 보면 pw 에 입력받은 값을 username에 비밀번호에 넣는것을 알 수 있는데
이는 /login 방식을 볼때 users[username]에 값을 비밀번호로 설정하는것으로 보이기 때문이다
그렇다면 csrf 공격으로 change_password의 pw값에 원하는값을 입력하면
admin 비밀번호가 변경되어 flag를 얻을 수 있다
그리고 admin 비밀번호가 변경되더라도 flag값은 변동이 없기에 비밀번호를 변경해도 된다
csrf를 진행할때 /vuln을 통해서 진행하게 되는데
frame, script, on이 사용 불가하다
이전에 사용했던 방법을 사용하면 될것이다
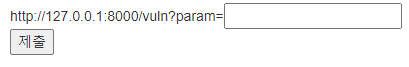
<img src="/change_password?pw=admin">
진행
good이 나오면 비밀번호가 바뀐것이다
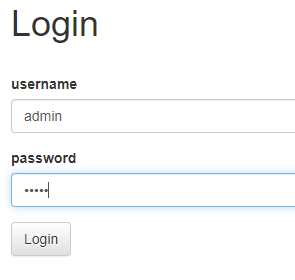
admin, admin으로 로그인
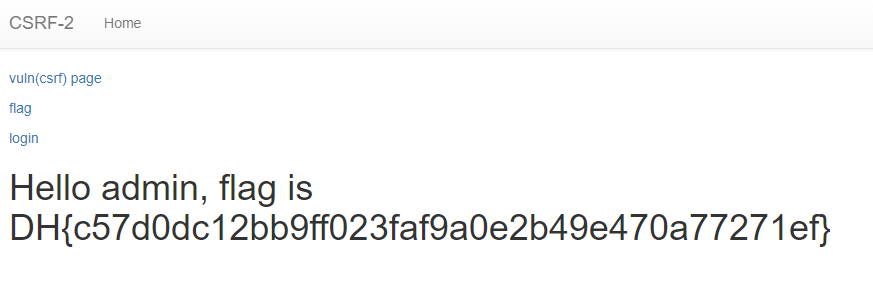
flag 획득 성공
'웹해킹' 카테고리의 다른 글
| [드림핵] Mango 풀이 (0) | 2024.10.10 |
|---|---|
| [드림핵] simple_sqli 풀이 (1) | 2024.10.09 |
| [드림핵] csrf-1 풀이 (0) | 2024.10.08 |
| [드림핵] xss-2 풀이 (0) | 2024.10.08 |
| [드림핵] xss-1 풀이 (0) | 2024.10.07 |


